 홈 >
뉴스 > 한국교계뉴스 Korean News
신천지 해킹으로 개인정보 유출…"신도 정보 관리 실태 확인 필요"
페이지 정보
본문
이름·전화번호 등 6개 항목
유출 발생 20일 만에 인지
과거 관리 실태 증언 잇따라
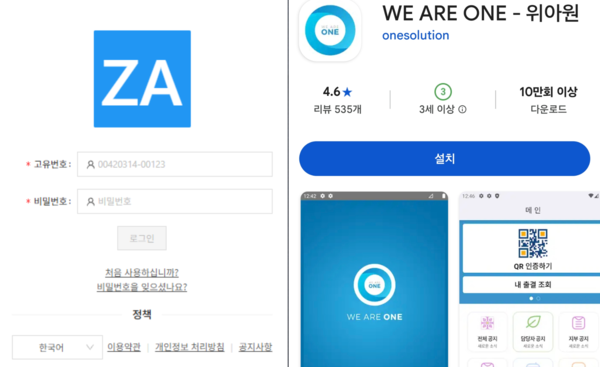
▲해킹으로 개인정보가 유출된 것으로 알려진 신천지 인터넷시온선교센터 홈페이지(왼쪽)와 위아원 앱. (인터넷시온선교센터 홈페이지·구글 플레이스토어 캡처)
[데일리굿뉴스] 정원욱 기자 = 이단 신천지에서 해킹으로 신도들의 이름과 휴대전화번호 등 개인정보가 유출되는 사고가 발생했다. 예전부터 개인정보 관리가 허술했다는 다수의 증언까지 나오는 가운데, 탈퇴 처리가 되지 않은 이들 사이에서도 정보 유출에 대한 불안이 커지고 있다.
본지가 확보한 신천지의 '개인정보 유출 사실 통지 안내'에 따르면 신천지는 지난 4일 신도들에게 개인정보 유출 사실을 알렸다. 해당 안내는 위아원 공지사항과 일부 지파 등을 통해 신도들에게 공유된 것으로 확인됐다.
신천지는 안내문에서 "지난 2일 오전 11시께 신원 미상의 해커 공격으로 시스템에 비인가 접근이 이뤄지고 개인정보가 유출된 정황을 확인했다"고 밝혔다.
신천지 자체 조사 결과 실제 개인정보 유출은 지난달 12일 오후 7시께 발생한 것으로 파악됐다. 신천지의 설명대로라면 사고가 발생한 지 약 20일이 지나서야 유출 사실을 인지한 셈이다.
유출된 정보는 이름과 성별, ID, 생년월일, 휴대전화번호, 이메일 등 6개 항목이다. 신천지 측은 관련 시스템 네트워크와 비정상 외부 IP를 차단하고 로그 분석과 보안점검, 보안설정 정비 등에 나섰으며 관계기관에도 신고했다고 전했다.
다만 어떤 시스템이 침해됐는지, 관계기관 신고가 언제 이뤄졌는지 등 구체적인 내용은 밝히지 않았다.
개인정보가 유출된 정확한 인원도 공개되지 않았다. 신천지는 최근 성도 수가 31만 명을 넘어섰다고 주장하고 있으며, 2020년 재판 과정에서 확인된 국내 정식 등록 신도만 21만2,324명에 달한다. 이 가운데 실제 유출 대상이 어느 정도인지는 확인되지 않고 있다.
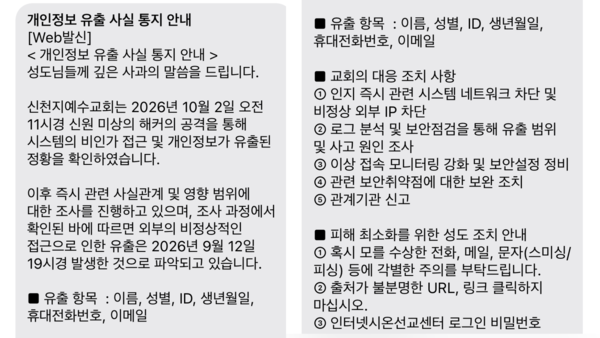
▲신천지가 신도들에게 발송한 개인정보 유출 사실 통지 문자.(제보자 제공)
이번 사고를 계기로 신천지의 개인정보 관리 방식에 대한 문제 제기도 이어지고 있다.
과거 신천지에서 문화부와 재정부 관련 업무를 했다는 한 탈퇴자는 "당시만 해도 중요 개인정보를 엑셀이나 메모장 같은 곳에 넣어 관리했다"며 "현재 개인정보 관리가 얼마나 개선됐는지는 의문"이라고 말했다.
신천지 사정에 정통한 한 관계자는 "대개 가입 과정에서는 휴대전화 본인인증을 하는 데, 이름과 연락처뿐 아니라 생년월일과 이메일까지 유출됐다는 점에서 신도들의 개인정보가 어떤 방식으로 수집·보관되고 있는지 확인할 필요가 있다"고 말했다.
특히 신천지를 떠났지만 내부적으로 탈퇴 처리가 되지 않은 이들 사이에서는 우려가 크다. 탈퇴 의사를 밝혔더라도 자신의 개인정보가 여전히 내부에 남아 있는지, 이번 유출 대상에 포함됐는지 당사자로서는 확인하기 어렵기 때문이다.
한 탈퇴자는 "이미 탈퇴 의사를 밝힌 사람의 정보까지 유출 대상에 포함됐을까 불안하다"며 "만약 탈퇴자의 개인정보까지 유출됐다면 단순한 해킹 사고를 넘어 탈퇴 이후에도 정보가 보관된 경위와 이유를 따져봐야 한다"고 말했다.
이 밖에도 탈퇴자들 사이에서는 "탈퇴시켜 달라고 해도 처리해주지 않더니 개인정보까지 유출된 것이냐", "가입 당시 직업 정보까지 등록했었다", "신천지 출신이라고 낙인찍히는 일만 없었으면 좋겠다"는 등의 우려가 나왔다.
관련링크
-
데일리굿뉴스 제공
[원문링크]
- 이 기사를 공유하세요


